Riesgos de servidores olvidados ¿cómo reducir los puntos ciegos en ciberseguridad?
Riesgos de servidores olvidados ¿cómo reducir los puntos ciegos en ciberseguridad?
-
Los atacantes permanecen un promedio de 14 días dentro de las organizaciones antes de ser detectados. La falta de visibilidad, el exceso de alertas y los procedimientos de respuesta deficientes pueden permitir que una intrusión avance sin ser advertida.
Un atacante puede permanecer dos semanas dentro de una empresa sin que sus equipos de seguridad lo detecten. Según el informe M-Trends 2026 de Mandiant (Google Cloud), el promedio de permanencia de los atacantes en sistemas comprometidos aumentó de 11 a 14 días. El estudio también revela que solo el 52% de las intrusiones investigadas fueron identificadas internamente por las organizaciones.
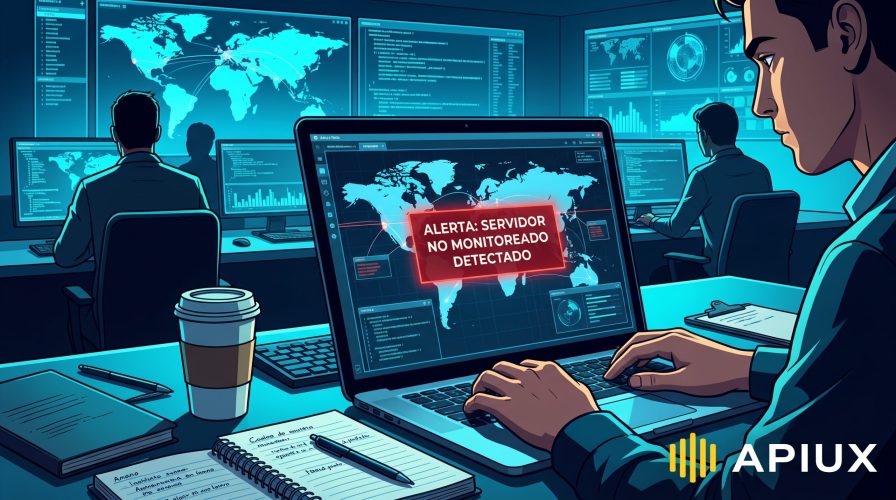
Y no necesariamente es falta de seguridad, sino la poca capacidad de algunas empresas para supervisar sus sistemas y detectar actividades sospechosas. Cuando existen servidores sin monitoreo, cuentas en la nube que no están registradas o alertas que nadie revisa, los atacantes pueden aprovechar esas brechas de control para avanzar dentro de la organización sin ser detectados.
Frente a este escenario, la cuarta etapa de la estrategia de ciberseguridad de Apiux reúne dos componentes complementarios: Sostener, que busca mantener los controles de seguridad actualizados, y Desafiar, que permite comprobar su funcionamiento mediante simulaciones de ataques.
Sostener: evitar que las vulnerabilidades vuelvan a aparecer
En entornos de nube, cada actualización, nueva aplicación o despliegue automatizado puede introducir vulnerabilidades. Por eso, corregir una falla puntual no siempre resuelve el problema.
Si una configuración insegura está definida en el código que crea la infraestructura, por ejemplo, el error puede repetirse cada vez que se despliega un nuevo servidor. La coordinación entre Seguridad, IT Ops y DevOps permite identificar el origen de estas fallas, corregir las configuraciones y verificar su aplicación.
La gestión continua también exige conocer qué activos tiene la organización y centralizar los registros críticos de identidades, correos y accesos remotos.
Otro desafío es evitar la saturación de los equipos de seguridad. Cuando los sistemas generan demasiadas alertas irrelevantes, aumenta el riesgo de pasar por alto una amenaza real.
“Lo que más sorprende no suele ser una vulnerabilidad sofisticada, sino descubrir que las alertas sí se generaron y nadie las miró. Quedaron perdidas entre cientos de otras o llegaron a un correo que nadie revisaba fuera de horario. Por eso, tan importante como detectar es definir quién debe reaccionar y qué hacer”, advierte Lucas Ovalle, Head of Cybersecurity & IT Support.
Desafiar: comprobar si la empresa detectaría un ataque
Los ejercicios de Red Team simulan el comportamiento de un atacante para evaluar cómo responde una organización ante una intrusión. A diferencia del pentesting, que identifica vulnerabilidades explotables, estas pruebas permiten comprobar si los mecanismos de detección funcionan y cuánto tardan los equipos en contener una amenaza.
Estas simulaciones también deben evolucionar frente al uso de inteligencia artificial en ataques de phishing, suplantación de identidad mediante voces clonadas y posibles filtraciones de información a través de asistentes de IA.
Uno de los indicadores que se analiza es el Tiempo Medio de Detección (MTTD, por sus siglas en inglés). Su medición permite identificar fallas en el monitoreo, los procesos de escalamiento y la coordinación entre los equipos.
Según Ovalle, los puntos débiles suelen aparecer en situaciones cotidianas. Un atacante puede utilizar información pública de LinkedIn y una llamada urgente a la mesa de ayuda para intentar conseguir el restablecimiento de una contraseña. También puede aprovechar cambios de turno o alertas que nadie tiene asignadas. “Si alguien hizo clic en un correo malicioso, prefiero que me avise en cinco minutos, aunque sea con vergüenza, a que lo esconda por miedo. Esa rapidez puede marcar la diferencia entre contener un incidente y permitir que avance”, afirma.
Prepararse para responder, incluso cuando falla la prevención
Mantener una postura de seguridad requiere asumir que algún control puede fallar. Por eso, además de restringir permisos y segmentar redes, las organizaciones necesitan respaldos probados y procedimientos de respuesta que hayan sido ensayados.
Con Sostener y Desafiar, Apiux Tech busca que las empresas mantengan sus controles actualizados y evalúen su capacidad de detección y respuesta mediante gestión continua de vulnerabilidades y ejercicios de Red Team.
¿Sabes cuánto tardaría tu empresa en detectar un ataque?
Conversemos.
- Google Cloud / Mandiant, M-Trends 2026, basado en investigaciones de incidentes realizadas por Mandiant en 2025.
- Zensec, Estadísticas de phishing 2025-2026: Las cifras que necesitas saber, 11 de marzo de 2026.
Compartir:


