

Del hallazgo a la certeza: ¿cómo identificar las vulnerabilidades que podrían ser explotadas?
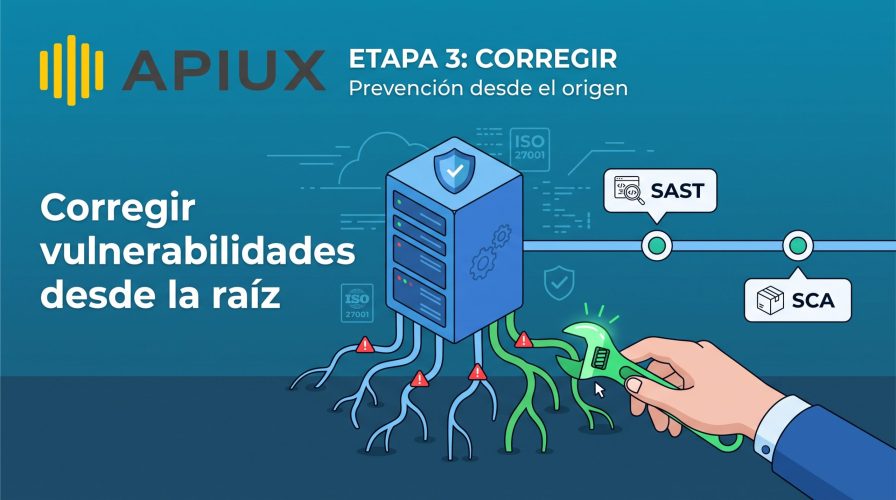
Sacar el problema de raíz para evitar rehacer la tarea completa
Después de diagnosticar y probar, llega el momento de cerrar las brechas. Durante la etapa tres del journey de seguridad: Corregir, se revisa el código y sus componentes en cada cambio, para que las fallas no vuelvan a aparecer.
Según el informe Open Source Security and Risk Analysis (OSSRA) 2026 de Black Duck, el 87% de las aplicaciones analizadas tienen al menos una vulnerabilidad conocida en sus componentes de código abierto. Este escenario se vuelve aún más complejo si se considera que el promedio de vulnerabilidades por aplicación se duplicó en un año de 280 a 581.
En la entrega anterior de este Blog abordamos la etapa Probar en la que se debe buscar las vulnerabilidades explotables en las infraestructuras tecnológicas. Ahora nos centraremos en la etapa Corregir y en este caso, la pregunta es otra: ¿cómo evitar que vuelvan a aparecer los riesgos identificados?
Un parche no es la solución
En Apiux acompañamos a las empresas en el proceso de Corregir. Priorizamos los hallazgos del diagnóstico y del pentest según su impacto en el negocio, apoyamos su cierre con evidencia y ajustamos la forma de desarrollar para prevenir en el origen y no rehacer la tarea completa.
¿Qué es DevSecOps?
El término une Development (desarrollo), Security (seguridad) y Operations (operaciones). La idea es integrar la seguridad en cada etapa del desarrollo de un sistema, en lugar de revisarla únicamente cuando está listo para funcionar.
Imaginemos la construcción de una casa. En vez de esperar a que esté terminada para comprobar si es segura, un inspector supervisa cada etapa de la obra: revisa que los materiales entregados por los proveedores cumplan con los estándares, verifica que las instalaciones eléctricas sean adecuadas y comprueba que los muros y las estructuras estén bien construidos. Si detecta un problema, puede corregirse antes de avanzar a la siguiente etapa. Así no hay que esperar a terminarla para descubrir fallas.
Dos revisiones que trabajan juntas
- SAST: ¿tiene fallas el código que escribimos? El Static Application Security Testing analiza automáticamente el código del propio equipo, sin ejecutarlo, y busca errores que abran puertas a un atacante, como contraseñas escritas en el código o formularios que permiten inyectar comandos.
- SCA: ¿son seguros los componentes de terceros que usamos? El Software Composition Analysis verifica si las piezas de código abierto usadas tienen vulnerabilidades conocidas o están desactualizadas.
SAST revisa lo que escribimos; SCA revisa lo que reutilizamos.
Seguridad en cada pipeline
El pipeline es el camino que sigue un programa desde su desarrollo hasta su uso. Con herramientas como SAST y SCA, cada cambio se revisa automáticamente para detectar posibles vulnerabilidades de seguridad.
En Apiux integramos estas herramientas en los procesos de desarrollo y puesta en marcha de nuestra área de Cloud & DevOps. Así, cada producto pasa por pruebas de seguridad antes de entrar en funcionamiento y se configura siguiendo estándares internacionales de protección, como los CIS Benchmarks.
El objetivo es detectar y corregir las vulnerabilidades a tiempo, cuando solucionarlas es más sencillo y menos costoso. Esto es especialmente importante en proyectos de IA, datos y nube, donde cada nuevo desarrollo puede incorporar riesgos que deben prevenirse antes de afectar la operación.
“Hoy casi ninguna aplicación se construye desde cero. Se arman con piezas de código abierto que alguien más escribió. Si no revisamos esas piezas y nuestro propio código en cada cambio, estamos construyendo sobre materiales que no sabemos si vienen fallados”, explica Lucas Ovalle, Head of Cybersecurity en Apiux.
Por qué corregir con un partner certificado
Como socio tecnológico, en Apiux trabajamos con el respaldo de la certificación organizacional ISO 27001 y, al cierre de cada etapa, entregamos informes ejecutivos para la alta dirección y técnicos para quienes implementan las correcciones.
La seguridad es un camino, no un proyecto
En Apiux abordamos la ciberseguridad como un proceso de madurez en cinco etapas:
- Diagnosticar: identificar la exposición y las brechas.
- Probar: confirmar qué vulnerabilidades son explotables.
- Corregir: cerrar los hallazgos y prevenir desde el origen. (Nos encontramos aquí.)
- Sostener: gestionar vulnerabilidades de forma continua y capacitar a las personas.
- Desafiar: medir la capacidad de detección y respuesta ante ataques simulados.
¿Quieres que la seguridad se construya desde el código en tu empresa?
En próximas entregas de este Blog abordaremos las etapas Sostener y Desafiar.
Compartir:


